 |
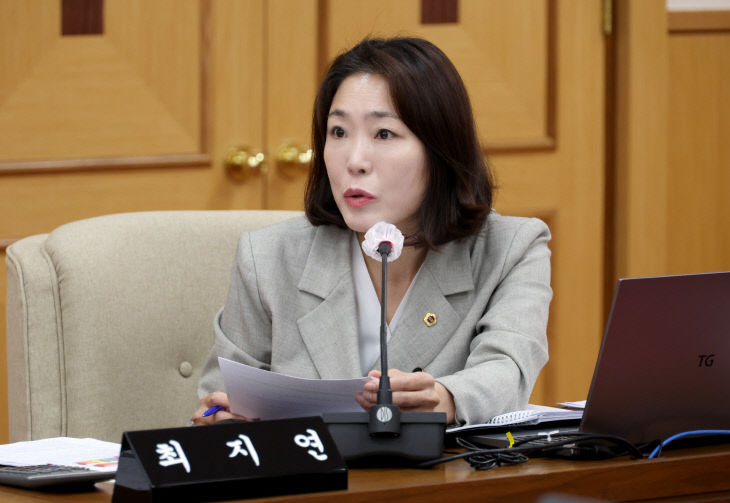
| 최지연 의원 |
더욱이 공격 발생 이틀이 지나서야 사고를 인지한 데다 초기 차단 시도도 실패하면서 대전교육청의 보안관리 체계에 허점이 드러났다는 지적이 제기됐다.
11일 대전시의회 교육위원회 행정사무감사에서 최지연 의원(가수원동·도안동·관저동·기성동)은 교육용 구글 계정 해킹 사고와 관련해 대전교육청의 보안체계와 대응 과정을 짚었다. 이번 사고는 지난 9월 26일 오전 3시 4분께 이상 행위가 발생하면서 시작됐다. 하지만 교육청은 이틀 뒤인 28일 오전 9시 30분 학교 측의 신고를 받고서야 사고를 인지했다. 같은 날 구글 측에 조치를 요청하고 10월 2일 전체 계정의 비밀번호 변경을 요구하는 긴급 공문을 발송했지만, 다음 날 진행한 공격 차단 작업도 실패했다. 인증되지 않은 앱의 사용을 차단하려 했으나 공격 경로를 막지 못한 것이다.
이후 교육청은 10월 4일 오후 10시 13분 구글 측으로부터 비밀번호 대량 무단 변경 사실을 통보받았다. 같은 날 오후 11시 50분에는 전체 계정의 로그인을 차단했다. 공격 발생 이후에도 자체적으로 이상 징후를 감지하지 못한 채 외부 통보를 통해 피해 사실을 확인한 셈이다.
사고 이전 계정 보안관리 체계에도 허점이 있었던 것으로 나타났다.
교육청이 최 의원에게 제출한 자료에 따르면 기관 관리자 계정에는 2단계 인증이 의무 적용됐지만 교직원 계정은 선택 사항이었다. 사고 당시 교직원 계정의 2단계 인증 적용 현황조차 제대로 파악하지 못했던 것으로 확인됐다. 교육청은 사고 이후 비밀번호 복잡도 강화와 90일 주기 재설정, 관리자 및 교직원 계정의 2단계 인증 의무화 등을 추진하고 있다. 그러나 외부 앱 'TechForum'의 접근을 차단한 10월 29일 이후에도 비밀번호 변경 시도가 포착돼 추가적인 보안 점검이 필요한 상황이다.
재발 방지 대책으로 유료 보안 서비스 도입도 검토하고 있다. 'Google Workspace for Education Plus'로 전환할 경우 라이선스 비용은 1억5865만9000원이다. 해당 서비스에는 다수 계정 일괄 조치와 정밀 로그 검색, 이상 징후 자동 알림 등의 기능이 포함된다. 다만 유료 서비스 도입에 앞서 기존 보안체계가 제대로 작동하지 않은 원인부터 규명해야 한다는 지적도 나온다.
최 의원은 "다른 시·도교육청에서도 AI 해킹 프로그램을 이용한 공격 시도가 있었지만 보안체계를 통해 방어한 것으로 파악된다"며 "대전에서 피해가 집중된 것은 보안관리 체계의 취약성을 보여주는 것"이라고 말했다. 이어 "유료 서비스 도입에 앞서 최초 공격 경로와 보안 취약점, 교육청과 구글의 대응 과정, 개인정보 유출 여부 등을 명확히 밝혀야 한다"고 강조했다.
박수영 기자
중도일보(www.joongdo.co.kr), 무단전재 및 수집, 재배포 금지